
Không cần phá mã, hacker chiếm quyền điều khiển ví nóng Binance bằng cách nào?
Hơn 6 tỷ USD tài sản mã hóa bị đánh cắp khỏi Binance dù các giao dịch vẫn mang chữ ký hợp lệ. Ông Phan Đức Trung - Chủ tịch Hiệp hội Blockchain và Tài sản số Việt Nam (VBA) - nhận định, vụ việc phơi bày rủi ro trong cơ chế quản lý quyền ký và lưu ký tài sản của các sàn crypto, hơn là lỗ hổng công nghệ đơn lẻ.
Ông Phan Đức Trung, Chủ tịch Hiệp hội Blockchain và Tài sản số Việt Nam (VBA)
Rạng sáng 30/10 (giờ Việt Nam), hơn 3 tỷ USD tài sản mã hóa bị chuyển khỏi các ví nóng của Binance, sàn giao dịch crypto lớn nhất thế giới theo khối lượng giao dịch. Sự cố khiến Binance phải tạm dừng rút tiền trên nhiều mạng blockchain.
Điều đáng chú ý là tin tặc không cần phá vỡ cơ chế mã hóa của blockchain. Thay vào đó, chúng sử dụng những chữ ký hợp lệ để giành quyền điều khiển ví và chuyển tài sản ra ngoài.
"Mỗi lần một sàn lớn gặp sự cố, câu hỏi đầu tiên của nhà đầu tư thường là 'tiền của tôi có mất không'. Câu hỏi đó cần thiết, nhưng chưa đủ. Câu hỏi quan trọng hơn là: vì sao một lượng tài sản lớn đến vậy có thể rời đi chỉ bằng vài chữ ký?", ông Trung đặt vấn đề.
Theo ông, vụ việc không chỉ là một cuộc tấn công vào sàn giao dịch, mà còn là phép thử đối với mô hình lưu ký tập trung, nơi người dùng giao tài sản cho sàn quản lý.
Hơn 3 tỷ USD rời ví nóng Binance trong 40 phút
Dữ liệu truy vết on-chain của ChainTracer, chương trình truy vết và phòng chống lừa đảo tài sản số của VBA, cho thấy vụ tấn công đã được chuẩn bị từ gần 37 giờ trước khi các giao dịch bất thường xuất hiện.
Từ chiều 28/10, một địa chỉ được ChainTracer xác định là ví khởi phát đã nhận ba khoản tiền nhỏ từ Tornado Cash, dịch vụ trộn tiền mã hóa thường được sử dụng để che giấu dấu vết giao dịch.
Đến tối 29/10, địa chỉ này triển khai một hợp đồng thông minh có chức năng tự động chuyển toàn bộ token trong danh sách chỉ định sang ví nhận do kẻ tấn công kiểm soát.
Lúc 3h20 ngày 30/10 (giờ Việt Nam), ví khởi phát gửi lên Ethereum một giao dịch mang theo 50 chữ ký ủy quyền của ví nóng Binance 14, tất cả đều hướng đến hợp đồng thông minh nói trên.
Chỉ ba phút sau, khoảng 167.464 ETH cùng 63 loại token, trong đó có gần 1,6 tỷ USDT, bị chuyển khỏi Binance 14.
Tiếp đó, ví Binance 16 chuyển thêm khoảng 28.006 ETH và 55,7 triệu USDT đến cùng địa chỉ nhận. Thông qua quyền điều khiển Binance 14, tin tặc còn ra lệnh chuyển 823 triệu USDC từ một ví nóng khác có tên Hot Wallet 34.
Theo ChainTracer, phần lớn tài sản bị chuyển đi trong khoảng 40 phút. Tổng cộng, ví nhận trên Ethereum đã gom khoảng 197.540 ETH, 1,88 tỷ USDT, 823 triệu USDC, 88,5 triệu RLUSD cùng hơn 60 loại token khác.
Với giá ETH tạm tính quanh mức 2.000 USD tại thời điểm truy vết, tổng giá trị tài sản rời ba ví nóng trên Ethereum được ước tính hơn 3 tỷ USD.
Tuy nhiên, cần phân biệt lượng tài sản được ghi nhận chuyển khỏi ví với thiệt hại ròng cuối cùng, bởi một phần tài sản sau đó đã bị phong tỏa.
Trong khi đó, con số 5,6 tỷ USD được một số phương tiện truyền thông đề cập còn bao gồm khoảng 2,1 tỷ USD chuyển khỏi các ví trên mạng Bitcoin và Tron.
Theo ông Trung, phần giao dịch này chưa có địa chỉ công khai để đối chiếu và có khả năng bao gồm cả hoạt động điều chuyển tài sản hợp lệ của Binance. Vì vậy, chưa thể coi toàn bộ số tiền trên là tài sản bị đánh cắp.
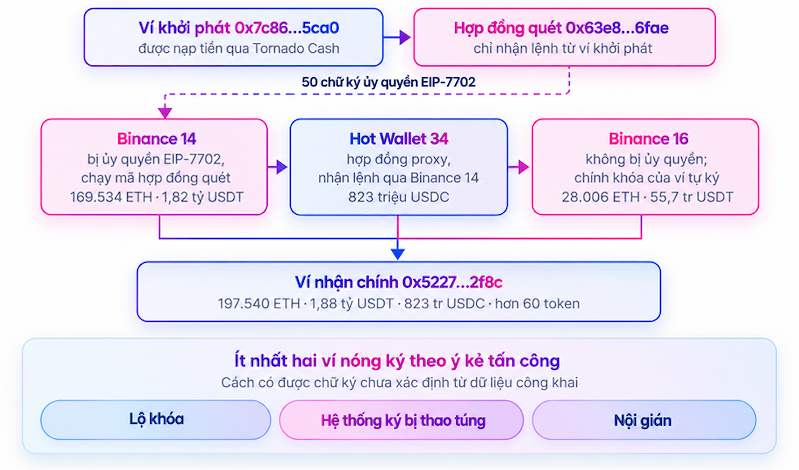
Sơ đồ ba ví nóng của Binance bị chiếm quyền. Binance 14 bị ủy quyền EIP-7702 cho hợp đồng quét, Hot Wallet 34 nhận lệnh qua Binance 14, còn Binance 16 do chính khóa của nó ký. Nguồn: Truy vết on-chain của ChainTracer.
Không cần phá mã, tin tặc chiếm quyền ví nóng bằng cách nào?
Để hiểu cách thức tấn công, trước hết cần phân biệt hai loại ví được các sàn giao dịch sử dụng để lưu ký tài sản.
Ví nóng (hot wallet) là ví kết nối Internet, phục vụ các giao dịch nạp, rút tiền hằng ngày. Do phải xử lý yêu cầu của khách hàng liên tục, loại ví này cần duy trì khả năng ký và thực hiện giao dịch nhanh chóng.
Ngược lại, ví lạnh (cold wallet) lưu trữ tài sản thông qua hệ thống quản lý khóa riêng tách biệt với Internet, qua đó hạn chế nguy cơ bị tấn công từ xa.
Thông thường, ví nóng chỉ nên nắm giữ một phần nhỏ tài sản, đủ đáp ứng nhu cầu thanh khoản, còn phần lớn dự trữ được lưu giữ trong ví lạnh.
Tuy nhiên, dữ liệu ChainTracer cho thấy riêng Binance 14 đã nắm giữ khoảng 1,6 tỷ USDT trước khi bị tấn công. Theo ông Trung, việc tập trung lượng tài sản lớn như vậy trong một ví nóng đặt ra câu hỏi về hạn mức lưu ký và cơ chế quản trị rủi ro.
Trong vụ việc này, tin tặc đã sử dụng EIP-7702, một tính năng được Ethereum triển khai từ bản nâng cấp Pectra vào tháng 5/2025.
Về cơ bản, EIP-7702 cho phép một ví thông thường tạm thời thực thi mã của hợp đồng thông minh thông qua cơ chế ủy quyền.
Để thiết lập quyền này, cần có chữ ký hợp lệ từ khóa riêng của chính ví đó. Tuy nhiên, giao dịch mang chữ ký lên blockchain có thể do một địa chỉ khác gửi đi và thanh toán phí.
Nói cách khác, nếu có được chữ ký ủy quyền hợp lệ, một bên khác có thể gửi giao dịch để kích hoạt quyền điều khiển ví thông qua hợp đồng thông minh được chỉ định.
Đây chính là cơ chế được ChainTracer ghi nhận trong vụ Binance.
Tin tặc đã sử dụng 50 chữ ký ủy quyền liên quan đến Binance 14 để chuyển quyền thực thi sang một hợp đồng thông minh do chúng kiểm soát. Sau khi quyền này được thiết lập, hợp đồng nhanh chóng chuyển tài sản khỏi ví nóng.
Điểm mấu chốt là EIP-7702 không phải lỗ hổng bảo mật của Ethereum. Đây là một tính năng hợp lệ, nhưng có thể bị lợi dụng nếu kẻ tấn công có được chữ ký ủy quyền của chủ ví.
Theo ông Trung, EIP-7702 đóng vai trò khuếch đại hậu quả khi quyền ký bị xâm phạm, thay vì là nguyên nhân trực tiếp khiến hệ thống mất an toàn.
Từ năm 2025, các công ty bảo mật như SlowMist đã nhiều lần cảnh báo nguy cơ lợi dụng cơ chế này để tấn công ví cá nhân, với điều kiện tin tặc có được khóa riêng hoặc lừa người dùng ký ủy quyền.
Đáng chú ý, không phải cả ba ví nóng của Binance đều bị kiểm soát theo cùng một cách.
Trong khi Binance 14 bị điều khiển thông qua EIP-7702, các giao dịch chuyển tiền từ Binance 16 lại do chính khóa của ví này ký. Còn Hot Wallet 34 bị điều khiển gián tiếp thông qua Binance 14.
Theo ChainTracer, việc xuất hiện chữ ký hợp lệ từ ít nhất hai ví nóng cho thấy dấu hiệu phù hợp với giả thuyết hạ tầng ký giao dịch của sàn đã bị xâm nhập, thay vì một lỗ hổng đơn lẻ trong hợp đồng thông minh.
Tuy nhiên, dữ liệu công khai chưa đủ để xác định tin tặc có được chữ ký bằng cách nào, từ việc khóa riêng bị lộ, hệ thống ký bị thao túng như vụ Bybit năm 2025 hay có sự tiếp tay của người bên trong.
Một chi tiết khác được ChainTracer ghi nhận là Binance 14 vẫn duy trì trạng thái bị ủy quyền ít nhất đến 4h44 ngày 30/10.
Trong thời gian này, khoảng 200,4 triệu USDT tiếp tục được nạp vào ví và bị chuyển đi chỉ sau sáu khối giao dịch.
Như vậy, hệ thống vẫn bổ sung tài sản vào một ví đã bị chiếm quyền trong hơn một giờ, thay vì tự động ngăn chặn dòng tiền.
Theo ông Trung, đây không chỉ là vấn đề công nghệ mà còn phản ánh hạn chế trong cơ chế quản lý quyền ký, giám sát giao dịch và vận hành hệ thống.
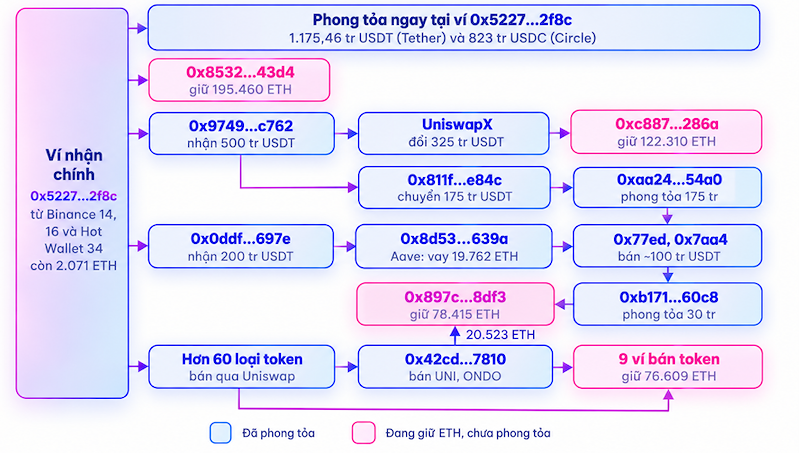
Stablecoin bị chặn tại 3 ví; 474.866 ETH chưa bị phong tỏa nằm ở 13 ví, kể cả 2.071 ETH còn ở ví nhận chính. Dòng tiền trên Ethereum từ 03:24 tới 07:35 ngày 30/10/2026 giờ Việt Nam. Nguồn: Truy vết on-chain của ChainTracer.
Cuộc chạy đua phong tỏa hàng tỷ USD tài sản bị đánh cắp
Sau khi chiếm quyền kiểm soát các ví nóng, tin tặc nhanh chóng phân tán tài sản qua nhiều địa chỉ và chuyển đổi stablecoin sang ETH nhằm hạn chế nguy cơ bị phong tỏa.
Khác với Bitcoin hay Ethereum, những stablecoin như USDT và USDC có tổ chức phát hành đứng sau. Các tổ chức này có thể phong tỏa tài sản tại những địa chỉ ví nhất định khi phát hiện hoạt động bất thường hoặc nhận được yêu cầu từ cơ quan có thẩm quyền.
Chính vì vậy, tin tặc tìm cách chuyển stablecoin sang ETH, loại tài sản không thể bị một tổ chức phát hành đơn phương đóng băng.
Theo ChainTracer, trong khoảng 3h30-4h09 ngày 30/10 (giờ Việt Nam), tin tặc đã đổi 325 triệu USDT sang hơn 122.000 ETH thông qua UniswapX.
Chúng còn sử dụng 60 triệu USDT làm tài sản thế chấp trên nền tảng cho vay phi tập trung Aave để vay khoảng 19.762 ETH, đồng thời chuyển USDT qua nhiều ví mới nhằm phân tán dòng tiền.
Ước tính khoảng 495 triệu USDT đã được chuyển đổi sang ETH trước khi Tether bắt đầu triển khai các biện pháp phong tỏa vào khoảng 4h05.
Các token còn lại cũng được chuyển sang những ví riêng, mỗi ví được cấp sẵn phí giao dịch để tiếp tục bán và đổi sang ETH thông qua Uniswap.
Đến 7h35 cùng ngày, ChainTracer ghi nhận 13 ví do tin tặc kiểm soát đang nắm giữ tổng cộng 474.866 ETH, trị giá khoảng 1,09 tỷ USD tại thời điểm truy vết. Trong đó, bốn ví lớn nhất giữ khoảng 423.010 ETH và chưa tiếp tục chuyển đi.
Ở chiều ngược lại, các tổ chức phát hành stablecoin nhanh chóng triển khai biện pháp phong tỏa tài sản liên quan.
Tether thông báo phong tỏa hơn 1,5 tỷ USDT, trong khi Circle chặn khoảng 823 triệu USDC và cho biết đang phối hợp với cơ quan thực thi pháp luật.
Ripple, World Liberty Financial cùng một số tổ chức phát hành khác cũng thực hiện các biện pháp tương tự.
Trên mạng Arbitrum, khoảng 8.426 ETH và 74,6 triệu ARB liên quan đến tin tặc được chuyển về một địa chỉ đặc biệt, phù hợp với thông tin về biện pháp phong tỏa của Hội đồng An ninh Arbitrum.
Ba tổ chức phát hành BEAM, SNX và SAND cũng thu hồi token của mình khỏi địa chỉ nhận tài sản.
Tuy nhiên, khả năng phong tỏa không đồng nghĩa toàn bộ tài sản bị đánh cắp đều có thể thu hồi.
Theo ChainTracer, số USDT bị phong tỏa trên Ethereum được xác minh ở mức khoảng 1,38 tỷ, thấp hơn con số hơn 1,567 tỷ USDT do Tether công bố. Phần chênh lệch có thể nằm ở những địa chỉ hoặc mạng blockchain chưa được truy vết đầy đủ.
Ông Trung cho rằng vụ việc cho thấy hai mặt của cơ chế phong tỏa stablecoin.
Một mặt, đây là công cụ hữu hiệu để ngăn chặn dòng tiền bị đánh cắp. Mặt khác, khả năng phong tỏa cũng cho thấy những tài sản này phụ thuộc vào quyết định của tổ chức phát hành.
Đối với ETH, không có tổ chức phát hành tập trung nào có quyền trực tiếp đóng băng tài sản. Vì vậy, lượng ETH còn nằm trong các ví do tin tặc kiểm soát tiếp tục tiềm ẩn rủi ro bị bán ra thị trường.
Theo ông Trung, cơ quan quản lý cần xây dựng quy định minh bạch về chủ thể có quyền phong tỏa tài sản, điều kiện áp dụng và thẩm quyền thực hiện, nhằm cân bằng giữa yêu cầu bảo vệ nhà đầu tư và quyền sở hữu tài sản.
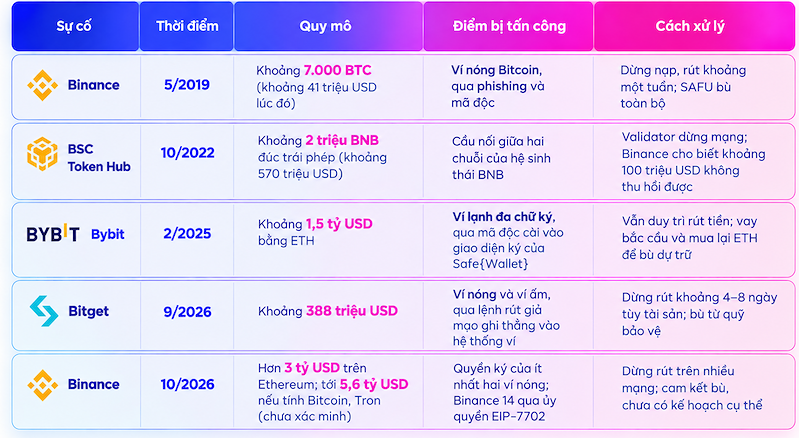
Các vụ tấn công trong lĩnh vực tài sản mã hoá có dấu hiệu tăng về quy mô và phức tạp về cách thức.
Từ Binance đến Bybit: Tin tặc ngày càng nhắm vào quyền ký giao dịch
Vụ tấn công Binance không phải lần đầu tiên hệ thống lưu ký tài sản của một sàn crypto lớn bị xâm nhập.
Năm 2019, Binance từng mất khoảng 7.000 BTC, tương đương 41 triệu USD tại thời điểm đó, sau khi tin tặc sử dụng các thủ đoạn lừa đảo và mã độc để chiếm quyền một ví nóng.
Đến năm 2022, một lỗ hổng xác minh trên cầu nối thuộc hệ sinh thái BNB bị khai thác, dẫn đến việc tạo trái phép khoảng 2 triệu BNB, trị giá khoảng 570 triệu USD.
Tháng 2/2025, sàn Bybit bị đánh cắp khoảng 1,5 tỷ USD bằng ETH sau khi tin tặc can thiệp vào giao diện ký giao dịch, khiến người phê duyệt xác nhận một lệnh chuyển tài sản đã bị ngụy trang.
Tháng 9/2026, Bitget tiếp tục ghi nhận sự cố bảo mật với thiệt hại khoảng 388 triệu USD, liên quan đến việc vượt qua cơ chế phê duyệt nội bộ mà không cần trực tiếp lấy khóa riêng, theo thông tin ông Trung dẫn lại.
Đến vụ Binance tháng 10/2026, tin tặc có khả năng kiểm soát nhiều ví nóng cùng lúc và sử dụng một tính năng hợp lệ của Ethereum để chuyển lượng tài sản lớn trong thời gian ngắn.
Theo ông Trung, các vụ tấn công cho thấy xu hướng chuyển dịch từ khai thác lỗ hổng hạ tầng mạng sang chiếm quyền phê duyệt và thực hiện giao dịch.
Điểm chung là blockchain không nhất thiết bị phá vỡ. Thay vào đó, tin tặc tìm cách khiến hệ thống chấp nhận những giao dịch có chữ ký hợp lệ nhưng không phản ánh ý chí thực sự của chủ sở hữu tài sản.
"Bài học lớn nhất, theo tôi, là an ninh của một sàn không còn được quyết định chủ yếu ở tầng mạng hay tầng máy chủ mà được quyết định ở tầng chính sách ký: ai được ký, ký cái gì, giới hạn bao nhiêu, và hệ thống có nhận ra một thông điệp ủy quyền bất thường trước khi nó được phát lên chuỗi hay không", ông Trung nhận định.
Theo đó, việc một ví nóng nắm giữ hàng tỷ USD, bị chiếm quyền nhưng vẫn tiếp tục nhận tiền nạp trong hơn một giờ cho thấy vấn đề không chỉ nằm ở công nghệ, mà còn ở năng lực quản trị rủi ro.
Vụ việc cũng đặt ra yêu cầu về khả năng giám sát độc lập. Chỉ trong vài giờ sau sự cố, dữ liệu công khai trên blockchain đã cho phép ChainTracer dựng lại đường đi của tài sản, đối chiếu các con số được công bố và phát hiện những điểm chưa thống nhất.
Đây là năng lực mà ông Trung cho rằng thị trường cần xây dựng trước khi xảy ra sự cố, thay vì chỉ triển khai khi tài sản đã bị đánh cắp.
Bài học bảo mật cho các sàn crypto tại Việt Nam
Vụ tấn công Binance diễn ra trong bối cảnh Việt Nam đang triển khai thí điểm thị trường tài sản mã hóa theo Nghị quyết 05/2025/NQ-CP ngày 9/9/2025.
Theo quy định, tổ chức cung cấp dịch vụ tài sản mã hóa phải đáp ứng yêu cầu an toàn hệ thống thông tin cấp độ 4 trước khi vận hành, cùng những điều kiện về lưu ký và quản lý tài sản khách hàng.
Đây là mức yêu cầu an toàn thông tin cao. Tuy nhiên, theo ông Trung, việc đáp ứng tiêu chuẩn kỹ thuật mới chỉ là điều kiện cần, chưa đủ để bảo đảm an toàn cho tài sản của nhà đầu tư.
Từ vụ Binance, ông đề xuất các sàn giao dịch thí điểm tại Việt Nam cần bổ sung những tiêu chuẩn bảo mật ở tầng vận hành.
Trước hết, các sàn cần thiết lập hạn mức tài sản lưu giữ trong ví nóng theo tỷ lệ tài sản khách hàng, tránh tập trung lượng tiền quá lớn tại một địa chỉ có kết nối Internet.
Bên cạnh đó, cơ chế ký nhiều bên cần được triển khai để hạn chế rủi ro khi một cá nhân hoặc một thành phần trong hệ thống bị xâm nhập.
Hệ thống giám sát on-chain cũng phải có khả năng phát hiện giao dịch bất thường theo thời gian thực, đặc biệt là những thao tác ủy quyền như EIP-7702 có thể làm thay đổi quyền kiểm soát ví.
Một yêu cầu quan trọng khác là tự động ngừng nạp tài sản vào những ví có dấu hiệu bị chiếm quyền, tránh tình trạng tiền tiếp tục bị chuyển đi sau khi cuộc tấn công đã xảy ra.
Ngoài các biện pháp kỹ thuật, ông Trung cho rằng các sàn cần xây dựng quỹ bảo vệ người dùng có quy mô tương xứng với lượng tài sản lưu ký, nhằm có nguồn lực xử lý khi xảy ra sự cố.
Liên hệ với quá trình phát triển Mạng dịch vụ Đa chuỗi blockchain Việt Nam (VBSN), ông Trung cho biết hệ thống được thiết kế với bảy mạng blockchain, bao gồm mạng công khai, bán công khai và riêng tư, nhằm đáp ứng những yêu cầu khác nhau về mức độ tin cậy, quản trị và kiểm soát quyền ký.
Theo ông, vụ Binance cho thấy an toàn hệ thống thông tin cấp độ 4 là nền tảng quan trọng, nhưng các sàn còn cần kiểm soát chặt chẽ quyền phê duyệt giao dịch và dòng tiền trong quá trình vận hành.
Với nhà đầu tư, những vấn đề cần theo dõi sau sự cố Binance gồm kết luận điều tra chính thức, thiệt hại thực tế sau phong tỏa, nguồn bù đắp, số dư dự trữ của sàn và biến động của những ví đang nắm giữ ETH bị đánh cắp.
Tiền lệ năm 2019 cho thấy Binance từng mất khoảng một tuần để mở lại hoạt động rút tiền sau khi rà soát toàn bộ hệ thống. Tuy nhiên, vụ việc lần này có quy mô lớn hơn nhiều, nên chưa thể lấy thời gian xử lý trước đây làm căn cứ dự báo.
Vụ tấn công Binance cho thấy ngay cả khi cơ chế mã hóa của blockchain không bị phá vỡ, tài sản vẫn có thể bị đánh cắp nếu quyền ký và hệ thống phê duyệt giao dịch bị xâm nhập.
Vì vậy, thách thức đối với các sàn crypto không chỉ là bảo vệ khóa riêng, mà còn phải kiểm soát ai được quyền ký, ký giao dịch nào và giới hạn chuyển tài sản ra sao, trước khi những chữ ký hợp lệ trở thành công cụ để tin tặc chuyển đi hàng tỷ USD./.


